2020-10-06

dyanmics crm workflow 工作流发送邮件配置

 接到业务要求需要发送邮件,最近发送邮件出来一个莫名其妙的问题,提示connot create the given type without the required parameters 没有必须的参数情况下创造给定类型,查看了参数啥的都是有值没问题的,欢迎大佬小伙伴一期交流学习,知道的话可以教我下哈哈,下面对我有限的知识对工作流发送邮件做一个小小的记录   那么废话不多说,我们开始吧,Let's Go!

第一步:我们进到设置-自定义-解决方案-流程中


 第二步:点击New 新建创建流程


 填写流程名称,类别根据业务需求进行选择(操作,脚本,工作流,业务流程),我们这里选择的是工作流,实体,选择业务中所需要的实体即可 如:客户(Account)等。类型:根据需要进行选择,我们这里是直接新建一个空的流程,创建完成之后,界面如下所示:


 这里我选择的是作为按需流程,启动时间我选择的是创建记录后和记录字段更改后,记录字段更改后右边有选择按钮,是对该选择实体字段的勾选,选择勾选这两个的意思就是 当我产品 创建添加一条记录和产品页面中关于我所勾选的记录字段被修改的话两者任意一个触发就会启动该工作流,下面我们对工作流添加步骤


第三步:添加步骤:点击添加步骤 该下拉框包含以下选项,我们这里选择的是检查条件


 点击检查条件,可以对该业务进行一个简单的说明,点击蓝色超链接即可对条件进行配置


 点进去之后我们就可以对条件进行一个配置了,比如我这里选的的条件是 关于产品实体  触屏技术分类字段  等于  CTP 的满足该条件则会发送邮件


 第四步:点击选择该块,添加步骤发送电子邮件(这里可以看第三部的添加步骤图片)


 第五步:点击设置属性按钮


 可以选择发件人,当然也可以设置,设置的话就是在窗体助理当中,查找,选择实体,选择实体中字段,点击添加,再点击确定就会将参数添加到收件人中了,

要是想在邮件中设置超链接,在邮件正文中写入<hyperlink><name>名称</name><value>超链接路径</value></hyperlink>,但是一定记得不要有空格哦,不然可能点不进去!

分享到这里就结束了, crm 的小菜鸟还需努力,一起加油Q!

原文转载:http://www.shaoqun.com/a/479860.html

tiki:https://www.ikjzd.com/w/2053

淘粉吧首页:https://www.ikjzd.com/w/1725.html

联动优势:https://www.ikjzd.com/w/1921


接到业务要求需要发送邮件,最近发送邮件出来一个莫名其妙的问题,提示connotcreatethegiventypewithouttherequiredparameters没有必须的参数情况下创造给定类型,查看了参数啥的都是有值没问题的,欢迎大佬小伙伴一期交流学习,知道的话可以教我下哈哈,下面对我有限的知识对工作流发送邮件做一个小小的记录那么废话不多说,我们开始吧,Let'sGo!第一步:我们进到设
巨鲸:https://www.ikjzd.com/w/1986
中国邮政邮乐网:https://www.ikjzd.com/w/1776
用 " 中国制造 " 抵制 " 中国制造 " ?!:https://www.ikjzd.com/home/124151
川普粉丝有意见,各平台因销售反特朗普商品遭抵制下架! :https://www.ikjzd.com/home/2901
亚马逊卖家朋友注意!美国多个州开始追缴电商平台销售税!:https://www.ikjzd.com/home/117162

解决了一个oracle登录缓慢的问题

今天接到同事反映,说项目的页面访问缓慢,要我们查一下原因。

前端开发的同事查了一下,说是由于数据库操作缓慢,导致页面响应时间比较长。

我登录到数据库服务器,用vmstat查了一下,发现系统的idle非常高,说明服务器基本没有压力。

又让前台把前台用到的sql发给我,分别执行了一下,发现查询时间都很短。

感觉应该不是数据库的问题,于是让前台同事加多点日志继续定位,看是不是其它问题。

前端同事忙了一会儿,终于发现了真正的原因:每次连接请求第一次操作数据库时都比较慢。

查了一下源码,发现每个请求程序第一次操作数据库时都需要先连接一次数据库,而我们的数据库登录一次普通都要花上几秒钟。

而一个页面有时需要发好几个请求,如果顺序处理就要花上十几秒才能返回。(由于是测试环境,设置的并发数不高,才4个)

我让前端同事改为数据库连接后不要释放,在所有请求里面复用。但前端同事表示它用的是php传统的部署方式,每次请示都需要fork一个新进程处理,请求处理完所有资源都会被释放,没办法这样做。

没办法,只能回到数据库来,看有没有办法优化数据库登录速度。

我登录到数据库主机,执行以下命令查看数据库连接情况:

while [ 1 ]; do tnsping orcl; sleep 1; done

发现即使在数据库主机上,执行tnsping耗时也是比较长的。网上查了一下,说可能是由于监听日志太大导致的。

虽然想不通为什么日志的大小会影响程序性能,不过还是试了一下:找到数据库的监听文件,发现有2G多。于是把监听停了,然后删除日志文件重启。

同时我还查了一下数据库的表空间占用情况,发现system空间几乎要满了。于是我顺便清理了一下system空间。

清理过程中发现占用空间最大的是审计结果表。考虑到我们的数据库是在开发环境用的,不需要开审计,浪费空间又浪费性能,于是顺手把数据库审计也关了。

经过以上操作后,发现数据库连接快了不少,大部分时候tnsping在1秒之内。

但奇怪的是偶尔还会有一两次(出现概率大概是1/20)tnsping要花上几秒钟才返回的情况。

网上查了一下,看有没有人碰上oracle数据库登录时快时慢的问题,没找到相关的文章。但发现有一个人提到他们数据库服务器配置的dns服务器id错误,导致数据库连接缓慢的问题,原因是oracle在客户端登录时,会尝试使用客户端的机器名去dns服务器查找对应的ip。如果dns服务器ip配置错误就会导致登录耗时比较长。

于是我打开机器的配置文件/etc/resolv.conf 看一下,看会不会我们也配置错误了。

不过发现里面配置的dns服务器为114.114.114.114,这是电信提供的公开的dns(类似谷歌提供的8.8.8.8),在我们机器上是可以正常连接的。

dns服务器没配置错,不过我想了一下,我们的机器都是内网的,使用公网的dns查局域网机器名肯定是查不到的。

根据以前的开发经验,查不到数据耗时肯定比查得到耗时长不少(因为本地缓存找不到,要访问远端机器)。

如果希望通过dns查找内网机器名ip,需要搭建局域网内部的dns服务器,太麻烦了。

考虑到这台数据库服务器除了使用yum安装软件外,平时没必要访问外网,于是把dns配置屏蔽了。

# Generated by NetworkManager# nameserver 114.114.114.114

修改配置后重新执行

while [ 1 ]; do tnsping orcl; sleep 1; done

发现现在返回的tnsping数据都很正常了,不会再出现偶尔耗时异常的情况。

让前台同事试一下网页操作,也反馈现在系统反应速度很快,问题到此完美解决了。

后记:每次请求连接一次数据库始终不是一个好做法,后来我请教了一个比较有经验的同事,他介绍了一个数据库连接池中间件,说用这个可以解决php频繁连接数据库的问题

https://blog.csdn.net/21aspnet/article/details/50774684
PHP数据库连接池SQL Relay安装使用

原文转载:http://www.shaoqun.com/a/479848.html

跨境通网站:https://www.ikjzd.com/w/1329

马莎:https://www.ikjzd.com/w/2385

net a porter:https://www.ikjzd.com/w/2132


今天接到同事反映,说项目的页面访问缓慢,要我们查一下原因。前端开发的同事查了一下,说是由于数据库操作缓慢,导致页面响应时间比较长。我登录到数据库服务器,用vmstat查了一下,发现系统的idle非常高,说明服务器基本没有压力。又让前台把前台用到的sql发给我,分别执行了一下,发现查询时间都很短。感觉应该不是数据库的问题,于是让前台同事加多点日志继续定位,看是不是其它问题。前端同事忙了一会儿,终于发
腾邦:https://www.ikjzd.com/w/1382
lithium:https://www.ikjzd.com/w/2505
eBay与长沙高新区签署战略合作备忘录:https://www.ikjzd.com/home/15275
2017年9月1日,亚马逊取消欧洲站点最低销售佣金:https://www.ikjzd.com/home/68
如何打造一条高质量的Shopee Listing?:https://www.ikjzd.com/home/99417

2020-10-05

长文解析诺奖研究:一年杀死40万人的致命传染性将迎来末日?诺奖新冠肺炎

  文章来源:科研圈

  在刚刚公布的2020年诺贝尔生理学或医学奖中,美国病毒学家哈维·詹姆斯·奥尔特(Harvey James Alter)、英国生物化学家迈克尔·霍顿(Michael Houghton)及美国病毒学家查尔斯·M·赖斯(Charles M。 Rice)因发现丙型肝炎病毒而获奖。从奥尔特发现"非甲,非乙"肝炎,到霍顿在1989年确定丙型肝炎病毒,再到赖斯证明这种病毒能够引起肝炎,这三位科学家以及其他研究者的一系列工作,让我们认识到这种致命疾病,并有机会寻找治疗方案。

  在丙肝病毒发现之后的30年间,对于丙肝病毒的研究出现了哪些令人惊喜的成果?我们距离消灭丙肝还有多远?

  丙型肝炎病毒的电镜照片

  撰文 | 帕特里克·马塞林(Patrick Marcellin)、

  皮尔·卡尔迪(Pierre Kaldy)

  翻译 | 徐寒易

  丙型肝炎是肆虐全世界的瘟神。这种疾病是由一种攻击肝细胞的病毒导致的,患者在经历了数十年的慢性感染后会患上肝硬化,有时会发展成肝癌。继乙型肝炎之后,丙型肝炎是全世界第二大会导致癌症而致人死亡的传染病。

  根据世界卫生组织的数据,在2015年,丙型肝炎造成40万人死亡,其中15万人死于肝癌。世界卫生组织还表示,由于数据缺失,丙型肝炎造成的实际死亡人数要超过上面的数字。自2012年起,丙型肝炎在美国成了头号致死传染病,许多人死于丙型肝炎导致的肝癌或与肝硬化有关的肝功能衰竭;死于丙型肝炎的人数比包括艾滋病、结核病在内的其他60种传染病的致死人数加起来还多。人类将要迎来丙型肝炎的死亡率高峰,因为根据世界卫生组织的数据,目前全世界有7100万人患有慢性丙型肝炎。丙型肝炎和酒精中毒是全世界肝脏移植手术的主要原因。

  由于大部分患者对自己的病情一无所知,控制丙型肝炎的任务非常棘手。我们估计,在那些患有慢性丙型肝炎的人群中,只有20%的人知道自己被感染了。雪上加霜的是,并不是所有丙型肝炎患者都会出现症状。而一旦丙型肝炎病毒在人体内落地生根,这种慢性病可以在人体内潜伏几十年,然后才会首次出现肝脏损伤的症状。

  抓住神秘病毒

  不过,现在染上丙肝已不意味着前景凄凉了。这在之前还完全无法想象,但如今我们已经可以在几周内治好大部分丙肝患者了,即使晚期患者也不在话下。这个成就要归功于药物研究领域的一系列突破:研究人员搞清楚了丙型肝炎病毒的结构,成功在体外重现了它们的感染过程,而且还找到了针对病毒在人体内增殖所需的酶的药物。

  人们对丙肝的认识始于20世纪70年代末。当时,一些医生发现了一种新的通过输血感染的慢性肝炎。导致这种肝炎的既不是甲型肝炎病毒,也不是乙型肝炎病毒。在之后的10年里,生物学家一直尝试从患者体内将这种肝炎病毒分离出来,但一无所获。1989年,美国凯龙(Chiron)制药公司的迈克尔·霍顿(Michael Houghton)领导的研究团队借助一种新的分子生物学技术,终于识别出了丙型肝炎病毒。

  迈克尔·霍顿

  由于无法提纯血液中的丙型肝炎病毒颗粒,也无法在体外培养,霍顿等人转而尝试直接分离血液中的病毒基因组。他们用一只受感染的黑猩猩的血液(血细胞已被清除),建立起了一个遗传物质库,然后把这些基因片段植入100万个噬菌体(攻击细菌的病毒)中。被这些噬菌体感染的细菌,就能够合成目标病毒的蛋白质片段。

  另外,他们又获得了一个已经对神秘病毒产生抗体的患者的血清样本。在和上述细菌接触后,血清中的抗体识别出了由细菌表达的病毒蛋白片段。利用这种方法,他们终于追溯得出了编码这些蛋白的病毒基因序列。通过这些当时刚刚诞生的技术,霍顿的团队理清了病毒基因组的几乎所有序列。

  变化多端

  丙型肝炎病毒基因组被破译后,科学家发现原来这是一种属于黃病毒科(Flaviviridae,寨卡病毒和登革热病毒都属于此科)的小型RNA病毒,而且它们仅仅编码10种蛋白质。至此,研究人员终于可以研究这些蛋白质了,这也是让病毒失活的第一步。研究者对感染进程中产生的病毒进行基因测序后发现,丙型肝炎病毒还有一个不为人所知的可怕特点:超强的变异性。和丙型肝炎病毒一样,另一种小型RNA病毒——艾滋病毒也具有这种性质。超强的变异性使得丙型肝炎病毒能够绕过免疫系统的识别机制,这让疫苗的研制变得更加棘手。

  因为病毒都非常小,所以它们可以在肝细胞内快速复制。我们估计,一个感染者体内每天都会复制产生1万亿个新病毒,而这些病毒之间还存在细微的差异。面对病毒的庞大数量和变异性,宿主的防御机制很快就溃败了。为了让免疫系统重整旗鼓,清除那些受感染的肝细胞,必须要找到能阻止病毒无休止复制的方法。一开始,研究人员拿丙型肝炎病毒一点办法也没有,因为无法在体外的肝细胞中培养这些病毒。此外,研究人员仅在一种模式动物——黑猩猩身上,重现了丙型肝炎病毒的感染过程。

  不过,在研究病毒复制的过程中,研究者有了两个令人振奋的发现。首先,丙型肝炎病毒主要感染肝脏,药物很容易通过口服的方式到达这个器官。其次,与乙型肝炎病毒及艾滋病毒不同,丙型肝炎病毒只存在于细胞质中,不会常驻在细胞核或者细胞的基因组中。由于这两个特点,我们有可能在人体内彻底清除丙肝病毒。本文作者帕特里克·马塞林在1997年证实了这一点,他用一种小型抗病毒蛋白质——干扰素α(IFN-α)对一些丙型肝炎患者进行了几个月的治疗,并治好了他们。

  1986年,美国的肝脏疾病专家注意到,一些丙型肝炎患者在每周注射3次IFN-α,连续注射一年后,病情消失了。IFN-α这种蛋白质来源于人体自身,它能够刺激被病毒感染的免疫系统。从那时开始,科学家开始用基因工程技术制造这种蛋白质。马塞林在1997年进行的那项研究显示,在用该蛋白质进行治疗后,一些患者肝脏和血液内的丙型肝炎病毒彻底消失了。

  1999年,终于有一个大发现打开了丙肝病毒研究的局面。德国美茵茨大学的拉尔夫·巴腾史拉格(Ralf Bartenschlager)的团队宣布,他们实现了丙型肝炎病毒基因组在细胞中的稳定复制。该团队发现,如果仅将部分病毒基因组引入人类肝癌细胞中,那么病毒就会自动开始复制。

  在体外成功复制病毒,给了医药产业仔细研究丙型肝炎病毒和测试各类阻断药物的契机。但直到2005年,在一个日本患者体内发现了一类特殊的丙肝病毒后, 研究者才在体外重现了病毒在人体肝细胞内的完整感染周期。该病毒能够避开细胞内部的抗病毒机制,毒性超强。不过,早在得到病毒的完整模型之前,研究者就开始测试不同的抗病毒方法了。

  他们找到的第一个靶点是NS3,这是病毒基因组编码的一种重要蛋白质。丙型肝炎病毒的遗传物质是一个特殊的RNA分子,能编码一种长链前体蛋白,这种前体蛋白是由10种病毒蛋白构成的。其中的NS3是一种蛋白酶,可以分解部分长链前体蛋白,从而把一些成熟的病毒蛋白释放出来。1996年,病毒学家得到了这种蛋白酶的晶体,从而得以更细致地研究它的结构。NS3在当时看来是一个完美的靶点,而且研究者可以参考此前艾滋病毒的研究经验。

  艾滋病毒也能产生一种蛋白酶,而抑制这种酶的药物沙奎那韦(saquinavir)的疗效相当出色。这种药物是得益于计算机建模的进步,在1995年开发出来的。由于沙奎那韦对艾滋病效果极佳,在上市后的第二年,也就是1997年,美国死于艾滋病的人数就下降到了此前的三分之一。这种药物标志着艾滋病鸡尾酒疗法黄金时代的到来。鸡尾酒疗法联合使用几种抑制病毒复制的口服药物,病人对这些药物也有较好的耐受性。

  病毒的感染机制:

  丙型肝炎病毒是通过血液或者被血液制品污染的医疗设备感染的。如果人体不能一次性消灭丙型肝炎病毒(大约20%的感染者是这种情况),那么病毒就会在肝脏里无声无息地定居下来,导致慢性感染和肝脏纤维化。不过,慢性丙型肝炎是可诊断的,只需检验血液中是否含有病毒的RNA基因组即可。在经历了约20年的慢性丙型肝炎病程后,约20%的患者最后会发展成肝硬化,而其中每年有5%的患者会患上肝癌,而这背后的机制尚不明朗。

  病毒会把肝脏向血液输出的脂质颗粒当作"特洛伊木马",向身体各处传播并感染其他细胞。这些颗粒会和细胞膜上的某个受体结合,并通过内吞作用(endocytose)进入细胞。内吞作用是细胞汲取营养的一种机制,而遇到携带着丙型肝炎病毒的脂质颗粒时,细胞膜会凹陷,将其整个包裹起来形成一个小囊泡,接着这个小囊泡和细胞膜分离,将病毒粒子运送到细胞内部(1)。

  护送病毒的脂质颗粒的包膜和小囊泡的膜融合,使病毒RNA被释放到细胞内(2)。接着,病毒RNA被翻译为蛋白质(3)。其中的一些蛋白质会在细胞膜上复制病毒RNA(4)。当病毒RNA和蛋白质累计到一定程度时就会形成新的病毒(5),接着通过肝细胞的经典脂质颗粒分泌途径被分泌(6)或释放(7)出来。

  病毒基因组编码了10种蛋白质,其中3种属于结构蛋白,可以组装病毒的衣壳,将病毒包裹起来;另外7种蛋白质的功能是复制病毒。丙型肝炎病毒有7个基因型,不同基因型的基因序列之间的差别至少有30%,而且还有不少基因亚型存在,亚型间的序列差别也有20%。在一个丙型肝炎患者体内,每个病毒粒子均略有不同,因为病毒基因组的复制并不完美忠实于原版。每天患者体内都会产生数以千计的丙型肝炎病毒准种(quasispecies,由一系列相关的基因型组成的群体)。

  要想在细胞内阻断病毒活性的话,目前有3类直接作用于病毒的抗病毒药物。一类以蛋白酶NS3为靶点(但有时也会与辅因子NS4-A结合);第二类以蛋白质NS5A为靶点;第三类以聚合酶NS5B为靶点。

  丙型肝炎病毒的首个抑制剂

  不过,对丙型肝炎病毒的研究遇到了一个始料不及的障碍。研究者通过生物信息技术分析了NS3蛋白质的立体结构,发现这种分子没有任何可供抑制剂结合的"口袋"结构。因此有许多研究者转而开始寻找其他病毒蛋白质来充当药物靶点。然而,加拿大勃林格殷格翰制药公司(Boehringer Ingelheim)的化学家蒙特斯· 林纳斯·布鲁内特(Montse Llinas Brunet)领导的团队却决定坚守阵地。2003年,该团队合成了一种能够阻断NS3的分子。这种分子非常稳定,体积也小,因此可以通过口服吸收。初步临床测试结果非常理想,服用了这种名为BILN 2061的药物后,病人血液中的病毒载量下降到了原来的千分之一,几乎无法被检出。和同时代的其他疗法相比,这是前所未闻的。

  同时代的其他疗法主要依赖每周一次,连续24周或48周的IFN-α皮下注射,并且要搭配一种口服的抗病毒小分子药物利巴韦林(Ribavirin,可以增强IFN-α的疗效,机制未知)。不过,这类疗法非常昂贵,而且耐受性不良。接受这类疗法6个月后,如果病人的血液中无法检出病毒,那么就可视为痊愈。病人能否痊愈取决于病毒株(病毒的基因型)以及血液中的病毒载量。IFN-α疗法对于基因2、3型的丙型肝炎病毒比较有用,但是对于基因1型的效果就差强人意了。基因1型是西方世界最常见的病毒株,仅有不到一半的被基因1型病毒感染的患者能用IFN-α疗法治愈。

  而BILN 2061这种NS3蛋白酶抑制剂对基因1型病毒感染相当有效。由于可以特异性阻断NS3,所以BILN 2061不仅能阻碍丙型肝炎病毒的复制,还能阻止NS3蛋白酶对细胞防御机制的破坏。另外,和IFN-α相比,BILN 2061的副作用更少。IFN-α常会引发流感样症状,比如疲劳、抑郁、焦虑、失眠,联合使用的药物利巴韦林有时还会导致贫血。

  其他一些实验室也跟风制造出了一系列新的NS3抑制剂,其中两种在2011年上市,分别叫做特拉匹韦(Telaprevir)和博赛泼维(Boceprevir)。不管怎么说,光靠这3种口服新药还不足以根治丙型肝炎,因为这种病毒变异性太强,只需一个突变它就可以绕过药物的阻断。此外,这3种药物和许多药物不能共用,而且也有一些副作用。不过,如果将这3种药与旧疗法(IFN-α和利巴韦林)结合起来,就可以显著增加基因1型的治愈率,甚至可以挽救那些旧疗法无效的患者。

  这是丙型肝炎病毒第一次在一种以它的某个成分为靶点的简单药物面前屈服。这些特异性抑制剂强大的疗效说明,对具有多重角色的病毒蛋白进行阻断,能够起到事半功倍的抗感染效果。直接作用抗病毒药物(Direct-acting antiviral,DAA)的时代已经到来,药物研发者开始了一场阻断其他病毒蛋白的竞赛,并带来了新的惊喜。

  抗病毒武器库

  另一个得到充分研究的靶点是NS5B,这是一种聚合酶,可帮助病毒基因组进行复制。和NS3一样,NS5B也是病毒的非结构蛋白(这种蛋白质不是成熟病毒颗粒的一部分,但在病毒复制和组装过程中发挥着重要作用),而且人体细胞中也不含类似蛋白质。1999年,科研人员分离、提纯了NS5B,并制作了这种蛋白的晶体,搞清楚了它的立体结构,发现NS5B上有不少可供抑制剂结合的潜在位点。因为之前对艾滋病毒逆转录聚合酶结构的研究极大推动了艾滋病药物的研发,因此,一些制药企业在知晓了NS5B的研究结果后,开始了科研竞赛,争相寻找不容易让丙型肝炎病毒出现耐药性的抑制剂,它们的具体方法是在体外测试耐药病毒株的出现速度。

  2004年,第一种抑制剂出现了,它可以阻止丙肝病毒利用NS5B聚合酶合成RNA。因为这种抑制剂结合的目标是NS5B上的一个活性位点,所以它对所有病毒株都有效。另外,那些能够阻止抑制剂发挥作用的突变会严重干扰NS5B聚合酶的功能,以至于病毒无法正常复制。2010年,另外一种同类抑制剂也登场了,它叫做索非布韦(sofosbuvir),是由美国初创公司Pharmasset的迈克尔·索菲亚(Michael Sofia)团队研发的。Pharmasset在2011年被吉利德科学公司(Gilead)收购。

  2012年,索非布韦的第一批临床试验结果出来了。联合使用利巴韦林的话,该抑制剂不但对基因2、3型疗效显著,而且病人的耐受性也很好。更理想的是,每天只要服用一剂就能见效,而且这种抑制剂和其他药物也兼容,这就极大地扩展了可治愈患者的基数。

  2013年,由于索非布韦的临床试验结果十分喜人,美国食品及药品管理局(FDA)批准了使用该药物的疗法。在27年的研究之后,这是我们第一次不使用IFN-α就能治愈一些丙型肝炎患者。

  与此同时,研究人员开始把目光投向另外一种丙型肝炎病毒蛋白——NS5A,因为他们注意到该蛋白的突变能够阻止病毒感染细胞。不过想要阻断NS5A是非常困难的,因为当时研究者甚至还不清楚这种蛋白质的具体功能(我们现在已经知道,它能够调节病毒的复制和组装)。2010年,美国制药公司百时美施贵宝(Bristol-Myers Squibb)的一个团队宣布研发出了一种针对NS5A的特异性抑制剂。

  该团队在体外测试中,对100万种有望抑制病毒复制的分子进行了海选。接着,研究人员又从筛选出来的分子中,排除了那些会抑制NS5A以外的酶的分子——剩下的分子只能阻断NS5A,从而抑制病毒的复制。然后,该团队对其中一种分子的结构进行了调整,改善了它的吸收效果以及药理特性。他们努力的结果就是目前为止对丙型肝炎病毒最有效的药物达卡他韦(daclatasvir)。实际上,第二年的临床试验证实,病人对达卡他韦的耐受性良好,而且达卡他韦能够将患者血液中的病毒浓度降低到不足原来的千分之一(而剂量仅是BILN2061的四分之一)。2012年,这个精确打击丙型肝炎病毒的新型武器终于登场了,它的抗感染药效前所未有。现在要做的就是在更多的患者身上进行测试。

  直接作用抗病毒药物(DAA)的出现,为对抗丙型肝炎的战斗带来了新的希望——人类有望在不使用IFN-α和利巴韦林的情况下彻底根除所有患者体内的丙型肝炎病毒。2012年,在旧疗法完全无效的患者身上进行的首次临床试验,让这种希望更加接近现实。医生们联合使用达卡他韦和另一种NS3抑制剂,在3个月的疗程后成功治愈了11名患者中的4人。这是人们首次通过口服治疗的方式治愈丙型肝炎。

  第二年,在对近百人进行的临床试验中,一种联合使用达卡他韦和索非布韦的疗法在24周内治愈了90%以上的患者,其中一些是所有旧疗法均无效的顽固性患者,并且已经进入了肝硬化晚期。这种疗法不仅对基因1型有效,对基因3、4型也起了作用,这可是闻所未闻的结果。

  2013年,索非布韦获批与传统疗法联合使用治疗丙型肝炎,成为了第三种正式上市的DAA药物。与此同时,欧洲和美国的医疗专家、药物研发实验室和药品监管机构之间深入合作,开展了一系列大规模临床试验,来确定最有效的DAA药物和针对不同病人的最佳药物组合。

  2014年,丙型肝炎治疗领域迈出了决定性的一步——欧洲和美国批准了首个不使用IFN-α和利巴韦林的疗法。这种疗法联合了两种DAA药物:索非布韦和雷迪帕韦(ledipasvir)。雷迪帕韦是另一种NS5A抑制剂。这种疗法的耐受性优良,而且对于基因1型特别有效,只要连续12周口服即可。目前的丙型肝炎治疗主要用的就是这种疗法。

  目前,在美国和欧洲共有5种联合使用NS3、NS5A以及NS5B抑制剂的疗法得到了批准,未来几年还将出现其他疗法。联合索非布韦和其他DAA的疗法可以治疗全世界所有基因型的丙型肝炎病毒。另外,这些新药甚至对晚期肝硬化也有效,因此有助于减少需要肝移植的患者数量。还有,它们对接受了肝移植的患者也有用。移植肝脏的患者需要接受免疫抑制治疗,以降低免疫系统对移植肝脏的排异反应,但这会促使病毒再次感染移植的肝脏,这也是肝移植失败的主要原因,而上述药物能够防范这种问题。丙型肝炎病毒导致的肝硬化会严重损害肝功能,病毒被药物清除后,患者的肝功能也有所恢复。现在,有超过95%丙型肝炎患者可以完全治愈。而新的疗法(联合使用现有的或新的抑制剂的疗法)正式推出后,还将刷新这个数字,因为第一批临床试验结果显示,这些新疗法能够对付所有病毒株,不管病毒是什么基因型。

  这些新疗法将给丙型肝炎的治疗,以及在公共卫生的层面上控制丙型肝炎带来革命性的变化。病人可以在家服药,并且只需到特殊治疗中心接受病情监控即可。在治疗后的3个月,如果血液中检测不出病毒载量,那么基本不会复发。在专家眼中,有了这些进步,我们有可能在整个国家消灭丙型肝炎。那些容易感染丙型肝炎的边缘人群,比如注射吸毒者、囚犯以及艾滋病毒感染者将有更多机会接受治疗。比如,根据法国公共卫生监控研究所(Institut de veille sanitaire)的估计,在2011年法国有19.3万人感染丙型肝炎病毒,其中大约有65%是注射吸毒者,5%是囚犯,18%是艾滋病毒携带者。

  消灭丙型肝炎

  我们与丙型肝炎的战争已经结束了吗?切莫高兴得太早,实际上还有几个难题有待攻克。首先就是要筛查出数量庞大、还没意识到自己染病的慢性丙型肝炎患者。DAA是他们的福音,因为药物可以治好丙型肝炎带来的疲劳乏力、肌肉关节酸痛,使他们的生活质量得到大幅度改善。另外,对慢性丙型肝炎患者的研究显示,丙型肝炎病毒常会使人体产生胰岛素抵抗,患上糖尿病,同时增加心脑血管疾病的风险。丙型肝炎还会诱发一些癌症,如胆道癌、弥漫性大B细胞淋巴瘤。2016年末,一种更廉价的便携诊断方法得到了世界卫生组织的认证,这标志着大规模丙型肝炎筛查已迈出了第一步。

  第二个难题就是施行上述疗法所需要的大规模资金支持。目前这些疗法还过于昂贵,尤其是对于那些深受丙型肝炎困扰的发展中国家而言。不过,由于预见到药物价格将会下降,并且疗程将缩短至8周甚至更短,包括法国、德国、葡萄牙、苏格兰、澳大利亚、爱尔兰在内的几个国家已经表明了在10年内消灭丙型肝炎病毒的决心。

  法国卫生部部长在2017年4月宣布,新的疗法将在所有丙型肝炎患者中普及,而此前只有出现了晚期症状(肝硬化前期,肝纤维化终末期),或者那些有较高病毒传播风险的患者才能够接受新疗法的治疗。

  从世界范围来看,世界卫生组织的194个成员国在2016年5月28日集体宣布,要在2030年前消灭乙型和丙型肝炎。对于那些乙型和丙型肝炎病毒肆虐的国家而言,这是一个相当艰巨的目标。中国和巴基斯坦都有超过1000万丙型肝炎患者,俄罗斯、乌克兰、巴西和阿根廷的患者虽然没有那么多,但也不少。

  为了帮助近百个不发达国家对抗丙型肝炎,百时美施贵宝在2015年批准了一系列达卡他韦的仿制药生产许可协议。吉利德科学公司则以原价1%的价格将药物卖给这些国家,并允许十几家印度药厂生产仿制药。吉利德科学公司还与一些丙型肝炎疫情严重的国家达成了合作,例如有12%的人口患有丙型肝炎的埃及。在2014年,埃及启动了一项为国民免费提供丙型肝炎治疗的活动,到2016年大约有100万患者得到了治疗。格鲁吉亚是丙型肝炎感染率第三高的国家,感染人数占总人口的5%。在美国政府的支持下,格鲁吉亚政府于2015年在全国开展了一项免费治疗丙型肝炎的计划,所用药物就是由吉利德科学公司提供的。目前该国已经有超过2.4万名患者得到了治疗。但在其他国家,如巴西、中国,由于吉利德科学公司生产的索非布韦价格过于高昂,其专利申请遭到了拒绝。一些机构,如世界医生组织以及无国界医生组织甚至向欧洲专利局抗议其专利的合理性,希望可以通过这种手段促进丙型肝炎仿制药的出现。

  要彻底消灭丙肝需要解决的其他难题还有:使所有患者都能迅速获得治疗的手段、在治疗结束后的3个月确认病毒消失的方法(这是治愈的标志)。最后,发展中国家特有的一个问题是医疗设备交叉使用造成的医源性感染。根据世界卫生组织的数据,全世界5%的医疗注射并不安全;如果把毒品注射也算在内,那么在2015年,这类注射共造成了175万个新的丙肝感染病例。

  在不到10年内,DAA的发现就彻底改变了我们对抗丙型肝炎的斗争局势。全世界的卫生部门和政府管理机构会牢牢把握这个历史性的机遇,使普罗大众彻底摆脱这种致命的病毒感染吗?

原文转载:http://tech.shaoqun.com/a/295791.html

google趋势:https://www.ikjzd.com/w/397

汇通天下:https://www.ikjzd.com/w/2055

taofenba:https://www.ikjzd.com/w/1725


文章来源:科研圈  在刚刚公布的2020年诺贝尔生理学或医学奖中,美国病毒学家哈维·詹姆斯·奥尔特(HarveyJamesAlter)、英国生物化学家迈克尔·霍顿(MichaelHoughton)及美国病毒学家查尔斯·M·赖斯(CharlesM。Rice)因发现丙型肝炎病毒而获奖。从奥尔特发现"非甲,非乙"肝炎,到霍顿在1989年确定丙型肝炎病毒,
pat:https://www.ikjzd.com/w/1079
mein:https://www.ikjzd.com/w/1601
2020年首次封号!背后原因竟是……:https://www.ikjzd.com/home/114166
亚马逊T恤事件:https://www.ikjzd.com/w/1932
收到亚马逊listing侵权投诉如何解决?最新方法分享!:https://www.ikjzd.com/home/9956

让人笑着笑着就哭了,邓超还是这么牛_乔树林

原标题:让人笑着笑着就哭了,邓超还是这么牛

让人笑着笑着就哭了,邓超还是这么牛

正在热映中的国庆档大片《我和我的家乡》由五个单元组成,邓超导演、主演的《回乡之路》是小编比较喜欢的单元之一。这或许与小编自小生活在西部边陲,遭遇过沙尘暴,目睹了沙漠变绿洲的经历有关。

笑着笑着就哭了,这是《回乡之路》给小编留下的最大感受。而且,笑的时候让人很由衷也很酣畅,哭的时候亦让人很自然也很倾情。这不仅要归因于该单元故事情节的感染力、共情力,也离不开导演、主演邓超的努力和用心。

《回乡之路》的故事情节发生在大西北毛乌素沙漠。这里曾经是寸草不生、沙尘漫天的沙漠。在经过几代人的努力之后,如今的这里则青山绿树片片,蓝天碧水连连。可以说,这里的自然环境、生活条件都发生了日新月异的变化。邓超饰演的乔树林,是生活在这里的"沙地苹果"的经销商。为了帮助家乡父老致富,寻找电商直播带货的买家,乔树林做出了不少的努力。与电商直播带货红人闫飞燕的"邂逅",让乔树林看到了机会,但他却遭到了对方的嫌弃甚至讥讽。也因此,两人在"回乡之路"上,发生了一件件令人啼笑皆非、忍俊不禁的搞笑趣事。

乔树林一出场就非常吸睛夺目。他戴着大金链子、大墨镜,一口地道的陕西话,内容听起来却不怎么靠谱,总给人一种满嘴跑火车的感觉。为了接近"老同学"闫飞燕,乔树林使出了浑身解数,各种卖萌、搞怪,甚至耍贱,却总在关键时刻被人揭穿、打脸、掉链子。邓超将这个时候的乔树林诠释得活灵活现,有木有样,从而让乔树林"油腻中年、忽悠大佬、冒牌老板"的形象顿时就跃然幕上了。邓超的爆发力、可塑性可见一斑。

就在观众被邓超的"疯魔"表演逗得笑出腹肌的时候,乔树林则摇身一变,成了一位催泪大叔、励志偶像,瞬间就让人哭得稀里哗啦的。为了治沙,为了退耕还林,更为了帮助家乡多做些实事,从而为子孙后代留下一片片青山绿水,乔树林付出了很多很多,也承受了很多很多。但即便被误解、遭嘲笑,乔树林都不忘初心,扎根家乡。那份乡情、那股质朴,感人至深。这个时候的邓超一改之前的鬼马精灵、鬼怪整蛊,肃穆的表情上、复杂的神态中、炯炯的双眸里,浸透出来的都是对家乡的爱、对故土的情。虽然没有歇斯底里的大喊大叫,也没有忽高忽低的情绪波澜,但邓超此时无声胜有声的表演方式,却在不经意间戳中了观众心底最柔软的部分,让观众哭到不能自己。乔树林一前一后两种反差极大的人设,都被邓超精准的捕捉到了。收放自如的表演,让邓超再次为自己的影帝之名做出了有力佐证。

因为在《烈日灼心》中出色的演绎了协警辛小丰,邓超获得了金鸡奖、上海国际电影节双料影帝,还获得了若干个专业电影奖项的影帝提名,可谓是拿奖、提名到手软。但邓超并没有满足于此、止步于此,而是在继续挑战自己。《回乡之路》中的乔树林,是邓超未曾尝试过的新角色。但邓超不惧挑战,不仅为角色增肥,还苦学陕西方言,力求形似且神似于乔树林。邓超演活了乔树林,尤其是他自带的那份乡土情、烟火味儿,分分秒秒都溢满了生活的气息,家乡的味道,让人笑着笑着就哭了。

返回搜狐,查看更多

责任编辑:

原文转载:http://yl.shaoqun.com/a/200249.html

贝贝网:https://www.ikjzd.com/w/1321

c88是什么:https://www.ikjzd.com/w/1017

www.made-in-china.com:https://www.ikjzd.com/w/2777


原标题:让人笑着笑着就哭了,邓超还是这么牛让人笑着笑着就哭了,邓超还是这么牛正在热映中的国庆档大片《我和我的家乡》由五个单元组成,邓超导演、主演的《回乡之路》是小编比较喜欢的单元之一。这或许与小编自小生活在西部边陲,遭遇过沙尘暴,目睹了沙漠变绿洲的经历有关。笑着笑着就哭了,这是《回乡之路》给小编留下的最大感受。而且,笑的时候让人很由衷也很酣畅,哭的时候亦让人很自然也很倾情。这不仅要归因于该单元故事
1淘网:https://www.ikjzd.com/w/1698
赛兔:https://www.ikjzd.com/w/2375
Maker's Row:https://www.ikjzd.com/w/2565
Wish Express新政将实施!新政更新要点都有哪些? :https://www.ikjzd.com/home/1517
国庆长假期间,亚马逊运营怎样避免账号挂掉?:https://www.ikjzd.com/home/107975

Jungle scout亚马逊选品工具教程8:我的关键词列表

关键词太多怎么整理?

想要更好的发掘关键词怎么做更有效?

关键词列表功能可以帮助你记录感兴趣的关键字,关键词列表有助于您记录和整理关键词,并有效的将关键词添加到listing中,关键词列表也就是前期关键词搜索的一个辅助工具记录。

点击我的关键词列表

创建列表分组

我们这里已经有了列表名称,就点击+号创建一个新分组便于收藏

输入列表名称 "earphone listing"

创建关键词列表

创建完成后进入对应的分组,点击导入关键字

输入关键词,我们这里先添加一个,点击添加到列表

输入earphone后,就可以直接在页面上看到对应的关键词

关键词列表主要功能

比如我们前面在关键词搜索出来的所有关键词都可以添加到关键词列表,

一个关键字代表一个类目

点击+号键,就可以把我们前面搜索的earphone相关关键词添加

我们回到关键词列表,这个关键词就都添加了,便于我们参考和查询,表格项目栏的详细解读上一篇文章都有说到,可以具体看看

同样我们在搜索shoes关键字出现了289个关键词

全选之后,点击+号

点击创建新分组 命名shoes listing

回到关键字列表,相关关键词也都全部留存了

当我们在关键词调研中发现投资回报率较高的关键词都可以添加留存,也不用每次都进行全选,也可以选择部分

要是不喜欢也可以将无用的关键词删掉,勾选不想要的关键词然后删除

总结:

关键词列表功能可以很好的帮助我们整理关键字,并且进行分组,让你快速找到有价值的关键字,帮助你在亚马逊平台提升流量和销量。

(来源:WordPress杰克说)

以上内容属作者个人观点,不代表立场!本文经原作者授权转载,转载需经原作者授权同意。

原文转载:http://fashion.shaoqun.com/a/286479.html

海豚村:https://www.ikjzd.com/w/1779

汇通天下:https://www.ikjzd.com/w/2055

好东东网:https://www.ikjzd.com/w/1238


关键词太多怎么整理? 想要更好的发掘关键词怎么做更有效? 关键词列表功能可以帮助你记录感兴趣的关键字,关键词列表有助于您记录和整理关键词,并有效的将关键词添加到listing中,关键词列表也就是前期关键词搜索的一个辅助工具记录。 点击我的关键词列表 创建列表分组 我们这里已经有了列表名称,就点击+号创建一个新分组便于收藏 输入列表名称"earphonelisting" 创建关键词列表 创
飞书互动:https://www.ikjzd.com/w/1319
mein:https://www.ikjzd.com/w/1601
如何实现 直接移除跟卖销售权,送对方小红旗:https://www.ikjzd.com/tl/107660
Mailchimp:https://www.ikjzd.com/w/209
2019年速卖通入驻流程及最新政策解析!:https://www.ikjzd.com/home/100045

曼联传奇向穆帅认错:当年他说的没错,高层在那个转会窗背叛了他_加里·内维尔

原标题:曼联传奇向穆帅认错:当年他说的没错,高层在那个转会窗背叛了他

以加里·内维尔为首的曼联传奇球员,曾在穆里尼奥执教期间对他进行口诛笔伐。然而,当鸟叔下课将近两年,红魔名宿目睹昔日队友索尔斯克亚的遭遇后,终于在1-6惨败后公开承认,当年穆帅可能是正确的,俱乐部高层才是罪魁祸首。

2018年12月穆帅惨遭解雇,下课原因表面看是战绩不佳,但最初的根源是俱乐部执行副主席埃德·伍德沃德在那年夏窗没有满足他引援争夺英超冠军的愿望。随后,葡萄牙狂人多次炮轰本队,与核心博格巴出现了不可调和的矛盾,而曼联选择站在球员一边,赔钱解约主帅。

当时,内维尔批评的是穆帅的言行,但现在他转而指责俱乐部的转会策略,认为索尔斯克亚正在成为第二个「穆里尼奥」,引援需求没有得到高层的支持。

内维尔在英国天空体育上说:「这几乎成为了曼联的恶性循环。我们看到范加尔赢得足总杯决赛后,俱乐部解雇了他,当时他打造了半支优秀球队。至于穆里尼奥,他们两年前给了他一份新合同,却在随后那个转会窗背叛了他(backed out on him)。我感觉索尔斯克亚已经用这批球员取得了最大成就,拿到英超第三,他已经不可能用这套阵容达到利物浦或者曼城的水平。」

穆帅曾表示,带领曼联拿到英超亚军是他执教的最大成就之一,如今内维尔认为狂人所言非虚。「我当时觉得若泽(穆里尼奥)是在搞事儿,他几年前说用曼联那套阵容拿到第二名是不可思议的成就,但回想过去,他可能是正确的。」内维尔说,「曼联上赛季拿到第三也是很好的战绩,只落后于利物浦和曼城,但曼联必须努力缩小差距。曼城已经花了1.5亿英镑,利物浦也买了蒂亚戈和若塔。」

内维尔批评曼联在赛季开始前已经从心理上放弃争冠,不愿投资引援。「他们甚至在赛季开始前就已经在心理上退出冠军竞争,没有引进新援的心理伤害,正在阻碍着目前的阵容。俱乐部的工作是建立一支冠军球队,这是曼联的标准。」内维尔评价说,「我简直不敢相信曼联现在的处境,场上的球员毫无借口可言,因为他们的表现绝对可悲。他们的肢体语言糟糕透顶,没有骨气。他们有能力取胜,但你想一下球场外的问题。热刺2-1反超比分后,他们仿佛被消极的想法占据了心灵。这些曼联球员不争气,但俱乐部球场外的举动也没有给他们带来帮助。」

另一名曼联名宿埃夫拉赛后则申请辞去天空体育的解说嘉宾职务,并且怒斥曼联的「一些人需要被狠狠掌掴」。

「桑切斯最近说他签约曼联后,第一次训练课结束就希望经纪人终结他的合同。」埃夫拉说,「那也是我对天空体育的请求,能否让我真的解除合同?这只是我解说的第二场比赛,我是乐观的人,但我也不想再评论曼联,因为如果你说出真相,你会心痛。我对曼联充满热情,我爱这家俱乐部。我知道在电视上说话需要注意尺度,但现在的曼联真是废得一团糟。」

埃夫拉也向多名曼联球员展开炮轰:「内维尔,我听你说过,曼联队长马奎尔需要放假。我们总是听到说需要为他找个更好的搭档,但他现在的表现,不是应该被剔除出阵容吗?我真不想批评球员,我做过球员,被批评过。之前我评价过董事会,但今晚的表现,没人有借口。他们令所有曼联球迷失望,我说的不只是结果,因为我们也1-6输过球。然而,现在曼联每年都是相同的故事,我为球迷感到遗憾。所以,请让我解说其他比赛,而不是曼联的比赛。」

被问到他对曼联还有什么期望时,埃夫拉绝望地说:「没有期望,老实说,我感到悲伤。为主帅,我们可能会讨论下一个主帅会是谁。但董事会呢?弗爵退休多少年了,他们解雇了多少个主帅?那是他们的解决方式。现在,每一年我们都会说奥莱(索尔斯克亚)不是适合的主帅人选,他也许不是,也许是,我们不知道。但他想要桑乔等球员,俱乐部却无法用合适的价钱得到。这就如同你要买一辆汽车,你明知道价钱,却坚持说我要出更低的额加强。我的俱乐部究竟发生了什么事情?今天是怎么回事?我真的有点情绪化,要打击我这样的人本来不容易,我真的非常乐观,我不支持暴力行为,但有些人现在真需要挨打。那就是我这一刻想做的事情。」返回搜狐,查看更多

责任编辑:

原文转载:http://sport.shaoqun.com/a/364905.html

beien:https://www.ikjzd.com/w/1336
gtc:https://www.ikjzd.com/w/974

手机trademanager:https://www.ikjzd.com/w/730


原标题:曼联传奇向穆帅认错:当年他说的没错,高层在那个转会窗背叛了他以加里·内维尔为首的曼联传奇球员,曾在穆里尼奥执教期间对他进行口诛笔伐。然而,当鸟叔下课将近两年,红魔名宿目睹昔日队友索尔斯克亚的遭遇后,终于在1-6惨败后公开承认,当年穆帅可能是正确的,俱乐部高层才是罪魁祸首。2018年12月穆帅惨遭解雇,下课原因表面看是战绩不佳,但最初的根源是俱乐部执行副主席埃德·伍德沃德
亚马逊礼品卡:https://www.ikjzd.com/w/1090.html
万国邮政联盟:https://www.ikjzd.com/w/861
为什么Amazon会比 eBay 更受欢迎?:https://www.ikjzd.com/home/410
2018年购物季在即,付费搜索广告投放有技巧:https://www.ikjzd.com/home/7708
传统电商与社交电商有什么区别?:https://www.ikjzd.com/home/90943

IdentityServer4系列 初识基础知识点 - 艾三元 - 开发者的网上家园

前言

我们现在日常生活中,会使用各式各样的应用程序,层出不穷,其中有基于网页浏览方式的应用,有基于手机端的App,甚至有基于流行的公众号和小程序等等,这些应用,我们不仅要实现各个应用的功能之外,还要考虑各个应用之间的交互作用,其中身份的认证和授权就是每个应用必不可少的的一部分。

所以我们以身份认证和授权这一部分为例,需要考虑各个应用直接的交互,统一管理以及信息安全问题。

而现在的互联网,对于信息安全要求又十分苛刻,所以一套统一的身份认证和授权就至关重要。

所以,我们可以根据Identity Server4框架开发一套统一的身份认证和授权项目应用在平时的多个项目中,实现多平台应用授权统一管理。

说明

我们通过查看 IdentityServer4官网,就可以看到给出的定义:

IdentityServer4 is an OpenID Connect and OAuth 2.0 framework for ASP.NET Core.

OpenID Connect + OAuth2.0 相结合的认证框架

由此可见,IdentityServer是基于OpenID Connect协议标准的身份认证和授权程序,实现了OpenID Connect和OAuth2.0协议的结合。

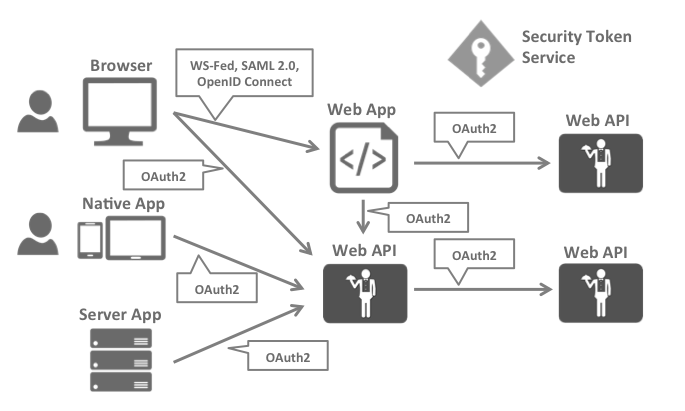
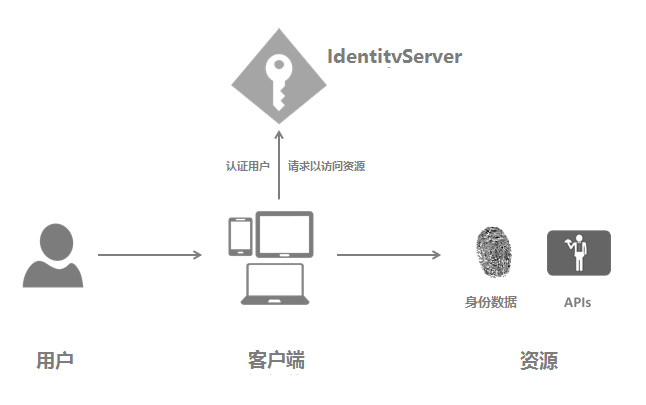
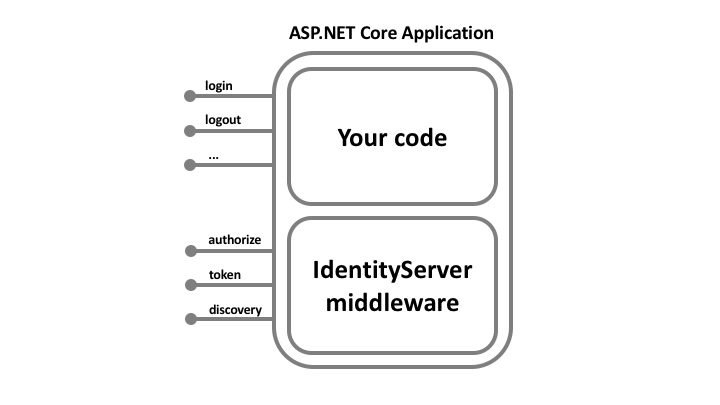
所以,IdentityServer4是为ASP.NET CORE量身定制的实现了OpenId Connect和OAuth2.0协议的认证授权中间件。通常,你构建(或重新使用)包含登录和注销页面的应用程序,IdentityServer中间件会向其添加必要的协议头,以便客户端应用程序可以使用这些标准协议与其对话。

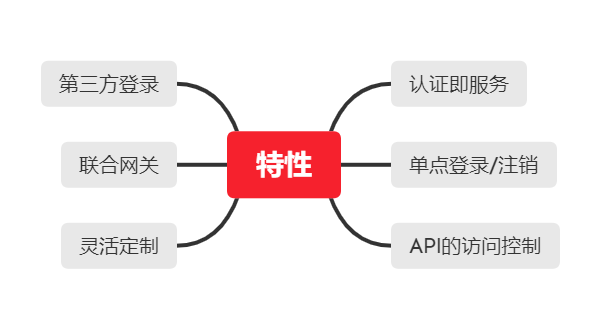
2.1 特性

通过不同的文献使用的术语我们会发现,同一个概念可能存在着多种解释,比如有些把他称为安全令牌服务(Security Token Service),
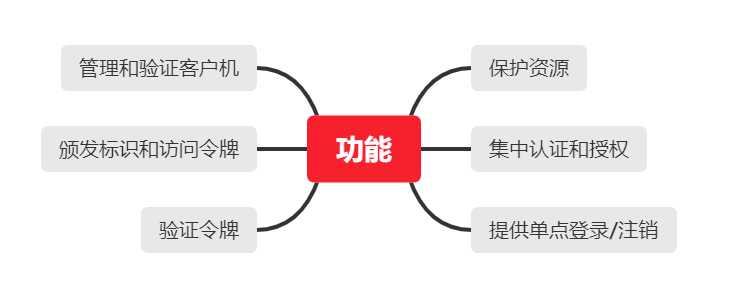
身份提供(Identity Provider),授权服务器(Authorization Server),IP-STS 等等。其实他们都是一个意思,目的都是在软件应用中为客户端颁发令牌并用于安全访问的。

2.2 功能

引申

3.1 OAuth2.0

OAuth2.0 是OAuth协议的延续,OAuth2.0 关注客户端开发者的简易性,为用户资源提供一个安全的、开放而有建议的标准。是目前流行的授权机制,用于授权第三方应用就可以获取该用户资源。因此OAuth是安全的。

为了安全,Oauth2.0 引入了两个措施:

  1,Oauth2.0 要求,refresh token 一定是保存在客户端的服务器上的,而绝不能存放在狭义的客户端(例如移动 app、PC端软件) 上。调用 refresh 接口的时候,一定是从服务器到服务器的访问;

  2,Oauth2.0 引入了 client_secret 机制。即每一个 client_id 都对应一个 client_secret。这个 client_secret 会在客户端申请 client_id 时,随 client_id 一起分配给客户端。客户端必须把 client_secret 妥善保管在服务器上,决不能泄露。刷新 access token 时,需要验证这个 client_secret。

3.1.1 场景

OAuth2.0 是目前最流行的授权机制,用来授权第三方应用,获取用户数据。

(以下以 第三方A网站用户访问授权获取在B网站资源 为例 。参考:理解OAuth 2.0)

为了让A网站应用访问在B网站上的存储的照片、视频或者联系方式等等私密资源,我们可能需要做到的就是让B网站同意A网站访问读取这些资源,那么,在传统的方式中,会将自己在B网站中的用户名和密码告诉A,后者就可以读取用户的资源信息了,但是这样做存在了严重的问题:

  • A网站为了后续服务,会保存用户的密码,这样不安全。
  • B网站必须部署密码登录方式,才能以此方式获取,但这种单纯的密码登录也不安全。
  • A网站用户获取某个网站资源的权力,但却没有限制获取的范围和期限。
  • 当用户修改密码的时候,就会收回A网站的权力,但是这样做,会使得其他所有获得用户授权的A应用程序全部失效。
  • 只要有一个A应用程序被破解,就会导致用户密码泄漏,以及所有被密码保护的数据泄漏。

因此,这种方式是不安全的,所以为了解决这种问题,OAuth就解决了这种问题。

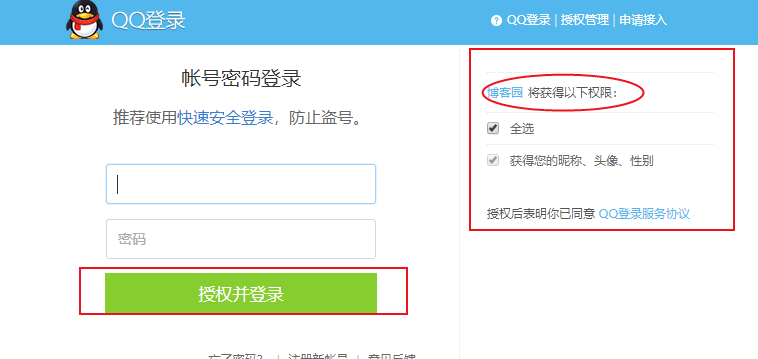
允许用户让第三方A应用访问该用户在B网站上存储的私密的资源(如照片,视频,联系人列表),而无需将用户名和密码提供给第三方应用。就比如我用QQ登录博客园,那博客园(第三方应用)的昵称就可以是我的QQ(某网站)昵称,它获取到了我的QQ昵称,并存到了博客园的数据库,我以后就一直可以使用QQ来登录博客园,但是博客园却不知道我QQ的用户名和密码。

3.1.2 说明

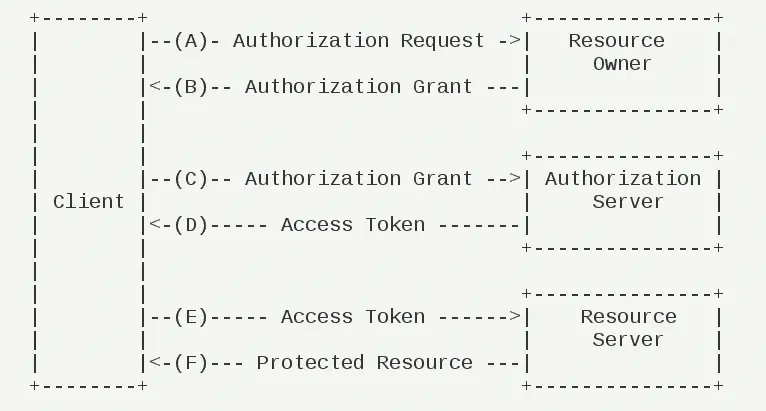
OAuth在"客户端"与"服务提供商"之间,设置了一个授权层(authorization layer)。"客户端"不能直接登录"服务提供商",只能登录授权层,以此将用户与客户端区分开来。"客户端"登录授权层所用的令牌(token),与用户的密码不同。用户可以在登录的时候,指定授权层令牌的权限范围和有效期。

"客户端"登录授权层以后,"服务提供商"根据令牌的权限范围和有效期,向"客户端"开放用户储存的资料。

(A)用户打开客户端以后,客户端要求用户给予授权。
(B)用户同意给予客户端授权。
(C)客户端使用上一步获得的授权,向认证服务器申请令牌。
(D)认证服务器对客户端进行认证以后,确认无误,同意发放令牌。
(E)客户端使用令牌,向资源服务器申请获取资源。
(F)资源服务器确认令牌无误,同意向客户端开放资源。

3.1.3 模式

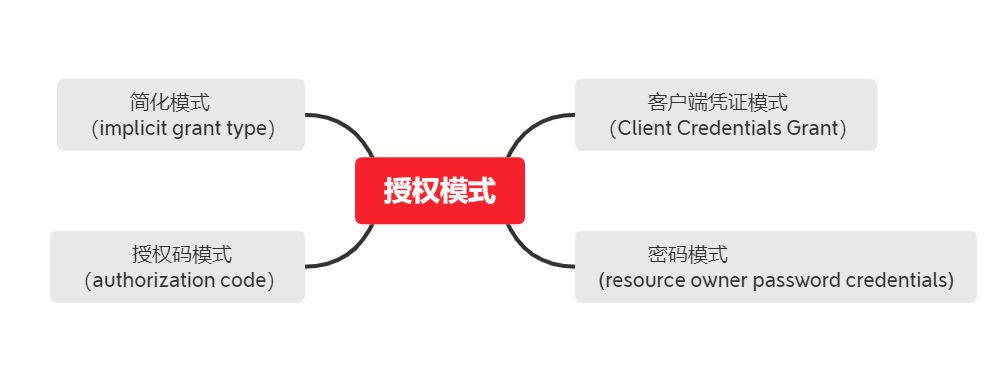
用户怎样实现客户端授权,所以需要通过不同的授权模式让客户端可以获取令牌,进而获取资源。因此,客户端获取授权常用的模式如下:

后续篇章会对这些模式进行说明和搭建应用项目。

3.2 OpenID Connect

OpenID Connect是基于OAuth 2.0规范族的可互操作的身份验证协议。它使用简单的REST / JSON消息流来实现,和之前任何一种身份认证协议相比,开发者可以轻松集成。

OpenID Connect允许开发者验证跨网站和应用的用户,而无需拥有和管理密码文件。

OpenID Connect允许所有类型的客户,包括基于浏览器的JavaScript和本机移动应用程序,启动登录流动和接收可验证断言对登录用户的身份。

进一步来说:

  • OpenID Connect是OAuth 2.0协议之上的简单身份层,用 API 进行身份交互的框架,允许客户端根据授权服务器的认证结果最终确认用户的身份,以及获取基本的用户信息;
  • 它支持包括Web、移动、JavaScript在内的所有客户端类型;
  • 它是可扩展的协议,允许你使用某些可选功能,如身份数据加密、OpenID提供商发现、会话管理;

OpenID Connect vs OpenID 2.0:OpenID Connect完成很多与OpenID 2.0(即认证,对用户的身份进行认证,判断其身份是否有效)相同的任务,是API-friendly,定义了可选的签名和加密的机制;

OAuth 1.0和OpenID 2.0的集成需要扩展,而OpenID Connect协议本身就建立在OAuth 2.0之上。

(身份验证)+ OAuth 2.0 = OpenID Connect

因此,OpenID Connect 是"认证"和"授权"的结合。

我们经常会混淆OpenID和OAuth协议之间的关系,下文会对这两者进行区分说明。

为什么开发者要使用OpenID Connect?

因为它很简单,可靠,安全,并让他们摆脱困难和危险的存储和管理别人的密码。也有好处,它让用户的生活更容易在网站注册和注册从而减少遗弃。

区别

4.1 OAuth 与 OpenID

首先,来认识两个英文单词,也是我们在平时中很容易混淆的。

  • authorization : n. 授权,认可;批准,委任。
  • authentication : n. 证明;鉴定;证实。

而在认证授权服务中,也应用了这两个单词的表面意思。

OpenID 是一个以用户为中心的数字身份识别框架,它具有开放、分散性。OpenID 的创建基于这样一个概念:我们可以通过 URI (又叫 URL 或网站地址)来认证一个网站的唯一身份,同理,我们也可以通过这种方式来作为用户的身份认证。

OpenID : 是Authentication,即认证,对用户的身份进行认证,判断其身份是否有效,也就是让网站知道"你是你所声称的那个用户"。

侧重的是authentication: 即证明 "用户是谁?"

OAuth : 是Authorization,即授权,在已知用户身份合法的情况下,经用户授权来允许某些操作,也就是让网站知道"你能被允许做那些事情"。

侧重的是authorization :即授权 "用户能做什么?"

由此可知,授权要在认证之后进行,只有确定用户身份只有才能授权。

4.1.1 场景

OpenID 是证实身份(Authentication)作用的,就好比我们参加大型考试一下,进考场的时候,监考官需要我们拿出身份证和准考证来检验,比对是否是同一个人。这个过程就是在验证 "身份,这就是我",同时也证实了这不是一个匿名伪造的不可信任信息。考官比对身份成功后,就会进一步询问。

比如我用 Google 的 OpenID 服务登录 xxx.com , xxx.com 先把我导向 Google 的授权页面,我使用 Google 帐号 test@gmail.com 登录并同意后,页面跳回 xxx.com , xxx.com 拿到了我的"唯一标识",这个唯一标识可能是 abbcccxxxxxxxddccddxxxx11 ,xxx.com 从这个字符串里无法获得任何 xxx@gmail.com 的个人信息(甚至连邮箱地址也不知道), xxx.com 只知道以后只要使用谷歌登录并返回 abbcccxxxxxxxddccddxxxx11 这个标识符,那就是我在登录。

但是如果你想在认证过程中获得用户的其他信息(比如手机号等 )就得多做一步了。

OAuth 是关于授权、许可(Authorization)的,当考官看完比对你的身份后,还要求掏出兜里的东西,拿出随身携带里的东西、手机等随身物品以便检查,检查你是否携带考场违规物品,这时就需要得到被检查人的许可才行,被检查人有权利扭头就走,但要想进场考试,必须给予许可、配合检查。这是在回答「我同意让你对我进一步做些什么」,是为了在被授予权限的前提下,更多的获取除了个人信息以外,身上携带的东西是否包含违规物品。(如:手机,计算器,手表,非指定文具等)

我想通过微博登录 xxx.com ,xxx.com 要先把我 redirect 到新浪微博的授权页面,我通过微博帐号登录并授权后,页面跳回 xxx.com ,xxx.com 拿到我的访问 token 后还要再调用一个接口来获得我的会员 UID ,这个 UID 就是新浪用户的"唯一标识"了。

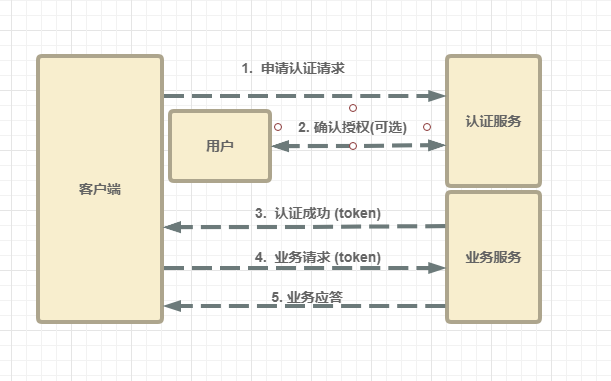
 # 借鉴网友的说明: 如今越来越多的网站,以及一些应用程序都开始使用第三方社交平台账户登录,那这里就会涉及到安全性的问题,隐私的问题,你不能随意来获取我的资料,当然你来使用我的资料,你要经过用户的同意,那这个用户是不是我平台上,还是要来向我求证,那在这个过程中,实际上就出现了两个过程,我们还是直接使用上次的例子来说明,比较直观,博客园使用QQ登录,进入博客园的登录页,点击使用QQ登录: 在进入到QQ登录界面后,最开始是要请求认证,用户输入QQ号和密码,点击登录,腾讯互联会先进行验证该用户是否为我的用户,如果是我的用户,那么我会通知你(博客园),他是我的用户,你可以使用该账户登录你的系统,这个过程就是认证(Authentication),认证就是证明你是谁,你是否是真实存在的,就好像,快递员来给你送快递,让你出示你的身份证,他确定你是本人后,把快递给你,这就是OpenID。 而在QQ授权登录下方,有两给CheckBox复选框,可以允许博客园获得您的昵称、头像、性别,这是在认证之后的事了,在腾讯互联你是我平台的用户后,你可以自己选择博客园是否有权去获取你的相关信息,当你勾选后,腾讯互联就把你的这些基本信息给了博客园,这个过程就是授权(Authorization),授权就是确定了你是谁后,又把属于你的东西给了别人,犹如你向快递员出示了身份证,然后你又把你房门的密码给了他,并告诉他说,我把房门密码给你,你帮我放到我客厅里吧。

可以看出,OAuth 相对于 OpenID 最大的区别就是,网站在认证授权的过程中实际上是拿到了你的帐户访问权限继而确认你的身份,但是这同时也存在一个安全隐患,因为网站在拿到你的"唯一标识"的同时还拿到了一把你的账户的 "临时钥匙"。但是你不知道网站会不会拿这把钥匙"干坏事",这个只有站长心里清楚。同时 OAuth 还比 OpenID 多了几个额外的请求步骤,登录所费时间一定是长于 OpenID 的。

4.2 OAuth、OpenID 与 OpenID Connect

OpenID Connect 因为其基于OAuth协议(可以看上文OAuth说明),所以OpenID-Connect协议中也包含了client_id、client_secret还有redirect_uri等字段标识。这些信息被保存在"身份认证服务器",以确保特定的客户端收到的信息只来自于合法的应用平台。这样做是目的是为了防止client_id泄露而造成的恶意网站发起的OIDC流程。

  • OpenID Connect完成很多与OpenID 2.0 相同的任务,是API-friendly,定义了可选的签名和加密的机制。

  • OAuth 1.0 和 OpenID 2.0 的集成需要扩展,而OpenID Connect协议本身就建立在OAuth 2.0之上。

因此,OpenID Connect 是"认证"和"授权"的结合。

(身份验证)+ OAuth 2.0 = OpenID Connect (OIDC) = ( Authentication + Authorization + OAuth2.0)

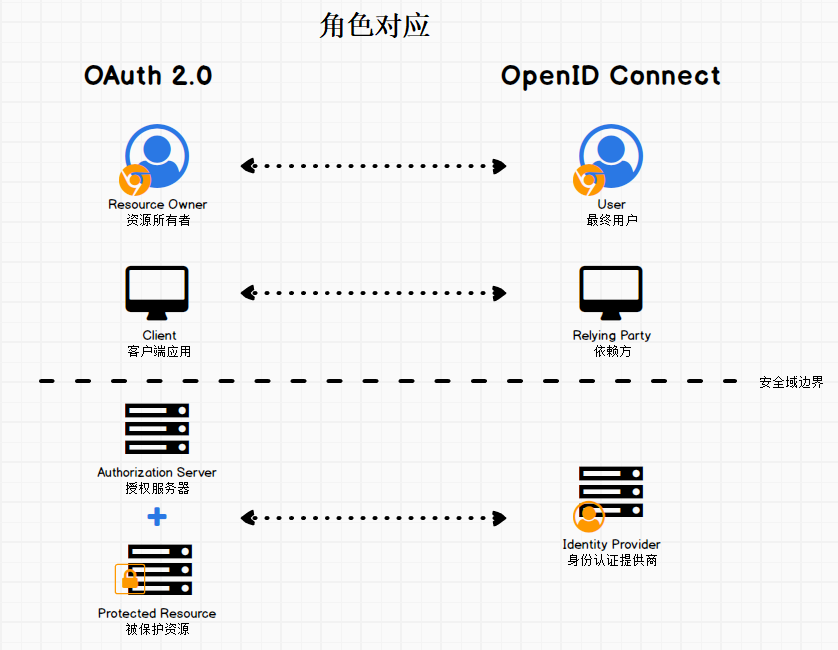
简要而言,OIDC是一种安全机制,用于应用连接到身份认证服务器(Identity Service)获取用户信息,并将这些信息以安全可靠的方法返回给应用。

# 借鉴网友说明举个例子。某个用户使用*Facebook*应用*"What online quiz best describes you?"* ,该应用可以通过*Facebook*账号登录,则你可以在应用中发起请求到"身份认证服务器"(也就是Facebook的服务器)请求登录。这时你会看到界面,询问是否授权。 在 OAuth 中,这些授权被称为scope。OpenID-Connect也有自己特殊的scope--openid ,它必须在第一次请求"身份鉴别服务器"(Identity Provider,简称IDP)时发送过去。

4.3 JWT 与 OAuth2 .0

要比较JWT和OAuth2,首先要明白一点就是,这两个根本没有可比性,是两个完全不同的东西。

但是既然是没有可比性,为何还要放一块比较呢?实际开发应用中,就发现很多拿 JWT和OAuth2.0 作对比,很多情况下,在讨论OAuth2的实现时,会把JSON Web Token作为一种认证机制使用。这也是为什么他们会经常一起出现。

4.3.1 内容区别

  • JWT是一种认证协议
    JWT提供了一种用于发布接入令牌(Access Token),并对发布的签名接入令牌进行验证的方法。 令牌(Token)本身包含了一系列声明,应用程序可以根据这些声明限制用户对资源的访问。

一个token包含三部分:header、claims、signature

  • OAuth2是一种安全的授权框架

    提供了一套详细的授权机制。用户或应用可以通过公开的或私有的设置,授权第三方应用访问特定资源。

Oauth2定义了一组想当复杂的规范。涉及到:Roles角色、Client Types客户端类型、Client Profile客户端描述、Authorization Grants认证授权、Endpoints终端等。

4.3.2 场景区别

  • jwt应用场景

    1)无状态的分布式API

JWT的主要优势在于使用无状态、可扩展的方式处理应用中的用户会话。服务端可以通过内嵌编码的声明信息,很容易地获取用户的会话信息,而不需要去访问用户或会话的数据库。但是,如果系统中需要使用黑名单实现长期有效的token刷新机制,这种无状态的优势就不明显了。

  • Oauth2应用场景

    1)第三方认证服务器

    2)大型企业解决方案

API的使用依赖于外部的第三方认证提供者。去认证服务商 那里注册你的应用,然后设置需要访问的用户信息,比如电子邮箱、姓名等。当用户访问站点的注册页面时,会看到连接到第三方认证提供商的入口。用户点击以后被重定向到对应的认证服务商网站,获得用户的授权后就可以访问到需要的信息,然后重定向回来你的应用中。

4.3.3 归纳说明

  • Oauth2和JWT是完全不同的两种东西,一个是授权认证的框架,另一种则是认证验证的方式方法。OAuth2不像JWT一样是一个严格的标准协议,因此在实施过程中更容易出错。

  • 两种方案都需要SSL安全保护,也就是对要传输的数据进行加密编码。安全地传输用户提供的私密信息,在任何一个安全的系统里都是必要的。否则任何人都可以通过侵入网络,在用户登录的时候窃取用户的用户名和密码等信息。

总结

  1. 本篇主要是对Identity Server4的说明,认识到是一个基于OpenID Connect协议标准的身份认证和授权程序。
  2. 简单的涉及对基础知识的认识以及区别说明,从OAuth、OpenID、OpenID Connect以及JWT等进行对比区别说明。
  3. 在后续中会对Identity Server4中常用术语说明,多种授权模式,数据库持久化以及UI界面优化和常见问题,搭建一个完整可用的认证授权项目。
  4. 如果有不对的或不理解的地方,希望大家可以多多指正,提出问题,一起讨论,不断学习,共同进步。

资料

Identity Server 官方文档

JSON Web Token

理解OAuth 2.0

Identity Server 授权类型

原文转载:http://www.shaoqun.com/a/479824.html

邮乐网:https://www.ikjzd.com/w/1776

pat:https://www.ikjzd.com/w/1079

kk馆:https://www.ikjzd.com/w/1713


前言我们现在日常生活中,会使用各式各样的应用程序,层出不穷,其中有基于网页浏览方式的应用,有基于手机端的App,甚至有基于流行的公众号和小程序等等,这些应用,我们不仅要实现各个应用的功能之外,还要考虑各个应用之间的交互作用,其中身份的认证和授权就是每个应用必不可少的的一部分。所以我们以身份认证和授权这一部分为例,需要考虑各个应用直接的交互,统一管理以及信息安全问题。而现在的互联网,对于信息安全要求
菜鸟网:https://www.ikjzd.com/w/1547
巴克莱银行:https://www.ikjzd.com/w/2775
东南亚电子钱包的未来:https://www.ikjzd.com/home/110231
中美两国海关对携带现金、礼品出入境相关规定!:https://www.ikjzd.com/home/16234
Facebook和TikTok,谁能给予亚马逊卖家最佳变现效果?Facebook和TikTok流量特点、变现方法:https://www.ikjzd.com/home/123748

女人“下面”为什么会变得干涩?有3个原因,男人要多体谅_男性

核心提示:粉丝发来一封私信:前几天跟老公在一起,期间用了润滑剂。第二天,老公说那里很痒,会是过敏吗?润滑剂闻着香香的,用了会不会对身体有害呀?润滑剂是很常见的x保健品,它的主要作用就是减少摩擦,增加情趣,不过很

粉丝发来一封私信:前几天跟老公在一起,期间用了润滑剂。第二天,老公说那里很痒,会是过敏吗?润滑剂闻着香香的,用了会不会对身体有害呀?

润滑剂是很常见的x保健品,它的主要作用就是减少摩擦,增加情趣,不过很多人也担心它会对身体产生伤害,其实,这种担心也是在情理之中。今天我们就这个问题来讨论一下。

一、润滑剂主要含有哪些成分?

目前,市面上的润滑剂主要分成三种类型,水基、硅基和油基。

1、水基润滑剂

其主要成分是水、甘油等,可溶性好,身体接受性也强,在三种类型中安全性最好,可以和安全套、情趣玩具等一起使用,也很容易清洗,但持久度相对较差,因为容易挥发的缘故,一般15分钟就没有效果了,需要中途再添加。

2、硅基润滑剂

硅基润滑剂很受欢迎,因为其会带来天鹅绒般的丝滑感,价格稍贵,持久性好,一般无需使用第二次,还防水,所以适宜淋浴或者热浴时使用,还具有低过敏性,皮肤过敏或者敏感人群也可以放心使用,但要注意的是,虽然可以和乳胶安全套一起使用,但不能和硅胶类玩具一起使用,而且很难从织物上去除。

3、油基润滑剂

其最大的优点就是比较持久,但在清洗上比较困难,而且会使得安全套容易溶解,可能会导致破裂降低安全性。

目前国内售卖的润滑剂大部分是水基润滑剂,通常情况下,正规厂家生产的润滑剂都是食用级别的,不会对身体产生伤害,可以放心使用。

二、使用润滑剂要注意这几点

在使用润滑剂的过程中,有些事情要注意。

·油基润滑剂避开安全套

由于油基润滑剂会增加安全套的磨损,使得安全套更加容易破裂,导致安全套在使用过程中失去作用,所以在用套过程中应该避免使用油基润滑剂,可以只在前期阶段中使用,或考虑避孕药等其他避孕手段。

·别购买三无产品

对于润滑剂这种东西,因为是用在娇弱的私处的,对安全性的要求比较高,在购买的时候一定要买正规品牌,不要购买没有质量保障的三无产品。

·别购买有味道的润滑剂

市面上有不少有味道的润滑剂,但是最好谨慎购买,因为可能会引起过敏,对于润滑剂这种东西,越简单越安全,无色无味的最好。

·润滑剂也有保质期

润滑剂也是有保质期的,在选购时要注意看日期,千万别使用过期的产品,避免产生不良影响。

延伸阅读:为什么你的"下面"总是干涩?

有些女性发现自己的"下面"总是很干涩,有时候会影响到性事,这是什么原因造成的呢?可能原因有三个。

内分泌紊乱。当内分泌失调的时候,女性阴道分泌物就会大大减少,使得阴道出现不同程度的干涩,当女性工作和生活压力太大的时候,会降低性欲,导致阴道干燥情况加重。女性出现内分泌的紊乱,可以先调整自己的生活习惯,避免超重,保持规律饮食和充足睡眠,如果情况比较严重或者生活调整后改善不大,可以考虑就医。

妇科炎症。这是很多女性阴道干燥的原因,一般情况下,不注意个人卫生或性生活过于私密等情况,都可能导致妇科炎症的发生,影响分泌物。这种情况建议及时就医,及时把妇科炎症治好,阴道干燥问题就能得到解决。

过度清洁。有些女性爱干净,但如果过度清洁会清除体内原本存在的有益细菌和分泌物,导致阴道干燥。一般而言,每天用温水清洗外阴就足够了,同时要多补充水分。

有研究发现,三分之一的女性在自然产生润滑液方面存在问题,在"行事"过程中,如果过于干燥,容易产生细微损伤,增加细菌感染和性病感染的风险,而适当使用润滑剂不仅能远离疼痛,也能很大程度上避免损伤,所以,不必过于反感使用润滑剂。

参考资料:

[1]情趣润滑剂应知5件事.大众卫生报.2019-1-17

[2]啪啪啪时女方活儿好有多重要?.环球健康.2017-3-3

[3]性生活时用的润滑剂,对身体有伤害吗?.家庭医生.2019-8-10

未经作者允许授权,禁止转载

原文转载:http://health.shaoqun.com/a/127295.html

文化衫事件:https://www.ikjzd.com/w/1932

特许金融分析师:https://www.ikjzd.com/w/1396

bap:https://www.ikjzd.com/w/1492


核心提示:粉丝发来一封私信:前几天跟老公在一起,期间用了润滑剂。第二天,老公说那里很痒,会是过敏吗?润滑剂闻着香香的,用了会不会对身体有害呀?润滑剂是很常见的x保健品,它的主要作用就是减少摩擦,增加情趣,不过很 粉丝发来一封私信:前几天跟老公在一起,期间用了润滑剂。第二天,老公说那里很痒,会是过敏吗?润滑剂闻着香香的,用了会不会对身体有害呀?润滑剂是很常见的x保健品,它的主要作用就是减少摩擦,增加
netporter:https://www.ikjzd.com/w/2132
marks spencer:https://www.ikjzd.com/w/2385
AQData:https://www.ikjzd.com/w/427
旺季临近,账号却被封?老卖家手把手教你成功申诉(下)!(附模板):https://www.ikjzd.com/home/108257
5个FBA卖家获取外部流量的Landing Page生成工具!:https://www.ikjzd.com/home/16712